はじめに
Webアプリケーションにおいて、フォームはユーザーからの入力を受け付けるための重要な要素です。Flaskでは、シンプルかつ効果的な方法でフォーム処理を実装できます。この記事では、Flaskを使ったフォーム処理の基本から実践的なテクニックを解説します。
実際のコード例を交えながら、フォームの作成方法、データの送信と受け取り、そして基本的なバリデーションについて詳しく学んでいきましょう。これらの知識を身につけることで、対話型のWebアプリケーションを開発するための強固な基盤が築けます。
Flaskにおけるforms.pyの役割とメリット・セキュリティ対策
Flaskアプリケーションでは、ユーザーが入力したデータを受け取るためにHTMLフォームを使用します。このフォーム処理を効率的かつ安全に管理する方法として、forms.py というファイルを作成する設計があります。
ただし、Flaskではforms.pyの作成は必須ではありません。 小規模なアプリケーションであれば、ルーティングファイルだけでフォーム処理を実装することも可能です。今回は「図書館システム」を例に、forms.pyのメリットやセキュリティ対策、Blueprintによるルーティング管理、Jinja2との関係について学習します。
1. forms.pyを作成するメリット
forms.pyは、フォームに必要な入力項目やバリデーション(入力値の検証)をまとめて管理するためのPythonファイルです。一般的には、Flaskの拡張ライブラリである Flask-WTF と WTForms を使用します。
WTForms とは?
- 概要: PythonでWebフォームを構築するための汎用的なライブラリです(Flaskに限らず、Django以外のフレームワークや純粋なPython環境でも使えます)。
- 役割:
• HTMLのフォーム(入力項目)をPythonのクラスとして定義できる。
• 入力値の検証(バリデーション:メールアドレス形式のチェックや、必須入力チェックなど)を提供する。
• フォームのHTMLをテンプレート(Jinja2など)に描画しやすくする。
Flask-WTF とは?
- 概要: WTFormsを Flaskから簡単に使えるように拡張(統合)したライブラリです。
- 役割:
• Flask特有の機能(セッションやリクエスト処理など)とWTFormsをシームレスに連携させる。
• CSRF対策(クロスサイトリクエストフォージェリからの保護)を簡単に行える。
• ファイルアップロード機能(Flask-Uploads連携など)やreCAPTCHA統合などの便利な機能を追加する。
• 内部にWTFormsの機能を包含しているため、flask-wtf をインストールするだけでWTFormsも一緒にインストールされ、そのまま使えます。
| 比較項目 | forms.pyなし | forms.pyあり(Flask-WTF使用) |
|---|---|---|
| 入力項目の定義 | HTMLに直接記述 | Pythonクラスで管理 |
| 入力値の取得 | request.form | form.項目名.data |
| バリデーション | 自分で実装 | 検証ルールをまとめて定義 |
| エラーメッセージ | 自分で管理 | テンプレートに渡しやすい |
| CSRF対策 | 別途実装が必要 | FlaskFormで標準サポート |
| コードの管理 | ルーティングに集中しやすい | 役割ごとに分離できる |
| 適した用途 | 単純なフォームや学習用 | 複数フォームを持つアプリ |
最大のメリットは責務の分離
例えば、図書館システムに「書籍登録機能」を実装するとします。この機能には、書籍タイトル、著者名、ISBNなどの入力項目が必要です。また、入力された情報が正しいか検証し、問題がなければデータベースに登録する処理も必要になります。
すべての処理をroutes.pyに記述すると、機能が増えるにつれてコードが複雑になりやすくなります。
そこで、各ファイルの役割を次のように分離します。
- forms.py:書籍タイトルや著者名などの入力項目を定義し、入力値を検証する
- routes.py:リクエストを受け取り、書籍情報の保存や画面遷移を制御する
- Jinja2テンプレート:書籍登録フォームをHTMLとして表示し、入力エラーを画面に表示する
このように役割を分担することで、書籍登録機能の仕様変更や機能追加にも対応しやすくなります。
2. Flaskアプリケーションの構造
Blueprintを使用する場合、次のようなディレクトリ構成が考えられます。
図書館システムのディレクトリ構成例
library_app/

   run.py — アプリケーションの起動

   app/

      __init__.py — Flaskアプリの生成・Blueprint登録

      routes.py — ルーティング・ビュー関数

      forms.py — フォーム定義・入力値検証

   templates/

      base.html — 共通レイアウト

      book_create.html — 書籍登録フォーム

      books.html — 書籍一覧画面
この構成では、アプリケーションの起動、ルーティング、フォーム処理、画面表示をそれぞれ独立したファイルで管理できます。
3. ルーティング・forms.py・Jinja2の関係
フォーム処理では、ブラウザとFlaskアプリケーションが連携して動作します。
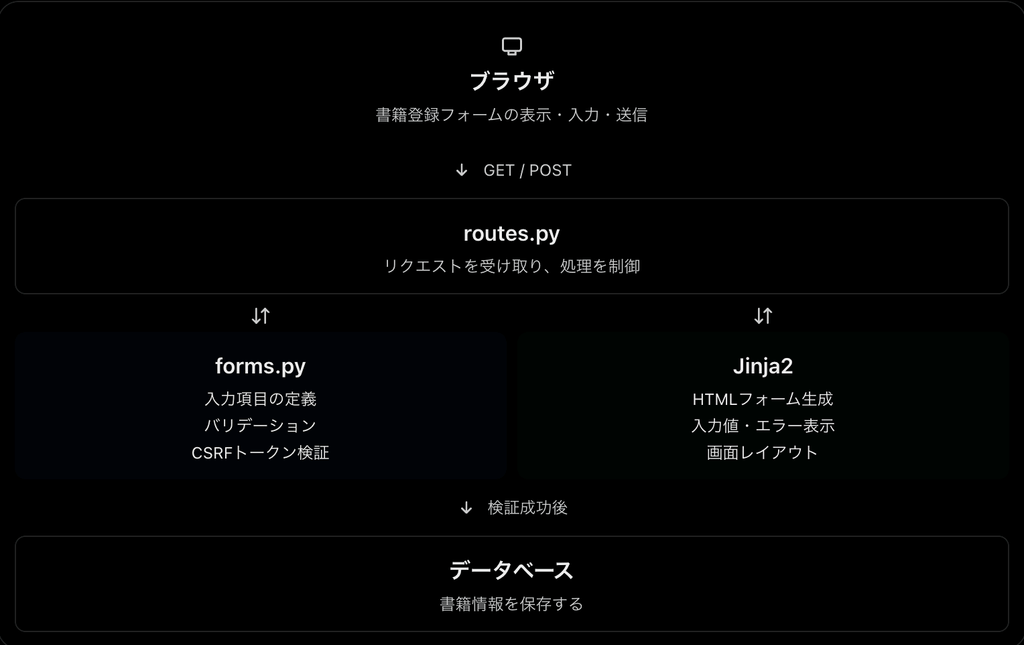
例えば、図書館システムに新しい書籍を登録する場合、次の流れになります。
routes.pyが書籍登録ページへのアクセスを受け取る。forms.pyで定義したフォームを生成し、Jinja2に渡す。- Jinja2がフォームをHTMLとしてブラウザに表示する。
- ユーザーが書籍タイトルや著者名を入力し、POSTで送信する。
forms.pyに定義されたルールに従って入力内容を検証する。- 正常であれば
routes.pyが保存処理を実行し、書籍一覧ページなどにリダイレクトする。
つまり、forms.pyはルーティングとJinja2の間で入力データを整理・検証する役割を担当します。
4. 実際のコードで比較する
はじめにFlaskの画面遷移における2つのやり方について理解します。2つのやり方とはrender_template()とredirect() であり、どちらも画面表示に関係しますが、役割が異なります。
render_template():指定したHTMLを生成して表示する。redirect():指定したURLへ移動するようブラウザに指示する。
render_template()は画面を表示するとき、redirect()は処理完了後などに別のURLへ移動させたいときに使用します。特にデータの登録・更新・削除が成功した後は、redirect()を使用することで、ブラウザの再読み込みによる意図しない再送信を防ぎやすくなります。
render_templateとredirectの比較
| 比較項目 | render_template() | redirect() |
|---|---|---|
| 主な目的 | HTMLの表示 | 別のURLへの移動 |
| URLの変更 | 変更されない | 変更される |
| HTMLの生成 | する | しない |
| 新しいHTTPリクエスト | 発生しない | 発生する |
| 主な使用場面 | 一覧・詳細画面の表示 | 登録・更新・削除後の画面遷移 |
redirect()を使用する最も重要なメリットは、フォーム送信後の二重投稿を防ぎやすくすることです。なお、入力エラーが発生した場合は、render_template()で同じフォームを再表示し、エラーメッセージを表示する方法も一般的です。
forms.pyを使用しない場合とforms.pyを使用する場合の比較
次は、forms.pyを作成しない方法と、作成する方法を比較します。
パターンA:forms.pyを使用しない
routes.pyでフォームの入力値を取得し、直接検証する方法です。
routes.py
from flask import Blueprint, render_template, request, redirect, url_for

main = Blueprint("main", __name__)

@main.route("/books/create", methods=["GET", "POST"])
def book_create():
    if request.method == "POST":
        title = request.form.get("title", "").strip()
        author = request.form.get("author", "").strip()

        if not title or not author:
            return render_template(
                "book_create.html",
                error="タイトルと著者名は必須です"
            )

        # ここに書籍情報の保存処理を記述する
        return redirect(url_for("main.books"))

    return render_template("book_create.html")
templates/book_create.html
<h1>書籍登録</h1>

{% if error %}
    <p>{{ error }}</p>
{% endif %}

<form method="POST">
    <label>書籍タイトル</label>
    <input type="text" name="title">

    <label>著者名</label>
    <input type="text" name="author">

    <button type="submit">登録</button>
</form>
この方法では、HTMLフォームの入力値をrequest.formで取得し、Pythonの条件分岐によって入力内容を確認しています。処理自体はシンプルですが、ISBN(International Standard Book Number:国際標準図書番号)や出版日、出版社などの項目が追加されると、検証処理も増えていきます。
また、この例にはCSRF対策が含まれていないため、実際に公開するアプリケーションでは別途対策が必要です。
パターンB:forms.pyを使用する
Flask-WTFを使用すると、入力項目と検証ルールをフォームクラスにまとめられます。最初にFlask-WTFライブラリをインストールします。
python -m pip install Flask-WTF
ライブラリをインストールしたのちにappフォルダ配下にforms.pyを作成します。
forms.py
from flask_wtf import FlaskForm
from wtforms import StringField, SubmitField
from wtforms.validators import DataRequired, Length

class BookForm(FlaskForm):
    title = StringField(
        "書籍タイトル",
        validators=[
            DataRequired(message="タイトルは必須です"),
            Length(max=100, message="100文字以内で入力してください")
        ]
    )

    author = StringField(
        "著者名",
        validators=[
            DataRequired(message="著者名は必須です")
        ]
    )

    submit = SubmitField("登録")
このコードでは、BookFormというフォームクラスを作成し、書籍タイトルと著者名に検証ルールを設定しています。DataRequiredは必須入力の確認、Lengthは文字数制限に使用します。
routes.py
from flask import Blueprint, render_template, redirect, url_for
from .forms import BookForm

main = Blueprint("main", __name__)

@main.route("/books/create", methods=["GET", "POST"])
def book_create():
    form = BookForm()

    if form.validate_on_submit():
        title = form.title.data
        author = form.author.data

        # ここに書籍情報の保存処理を記述する
        return redirect(url_for("main.books"))

    return render_template("book_create.html", form=form)
form.validate_on_submit()は、フォームが送信され、入力値の検証に成功した場合にTrueを返します。この処理によって、ルーティングファイルに個別の検証条件を大量に記述する必要がなくなります。
templates/book_create.html
<h1>書籍登録</h1>

<form method="POST">
    {{ form.hidden_tag() }}

    <p>
        {{ form.title.label }}
        {{ form.title() }}
    </p>

    {% for error in form.title.errors %}
        <p>{{ error }}</p>
    {% endfor %}

    <p>
        {{ form.author.label }}
        {{ form.author() }}
    </p>

    {% for error in form.author.errors %}
        <p>{{ error }}</p>
    {% endfor %}

    {{ form.submit() }}
</form>
Jinja2では、Python側で定義したフォームオブジェクトを利用して入力欄やエラーメッセージを表示できます。HTMLの各入力項目をすべて手作業で管理する必要がなくなり、フォームとテンプレートの連携が容易になります。
app/init.py
import os
from flask import Flask

def create_app():
    app = Flask(__name__)

    app.config["SECRET_KEY"] = os.environ["SECRET_KEY"]

    from .routes import main
    app.register_blueprint(main)

    return app
SECRET_KEYはFlask-WTFのCSRFトークン保護に必要な設定です。本番環境では、十分にランダムな値を環境変数などで管理し、ソースコードに直接記述しないようにします。今回は練習ということでソースコードに直接記述します。(ただし本番ではNGです。)
SECRET_KEYの取得方法は以下のとおりです。Pythonの標準ライブラリであるsecretsを利用します。Macのターミナルで、以下を実行してください。
python3 -c "import secrets; print(secrets.token_hex(32))"出力例:
a7f9c2d41e8b63f0a5c9d2e7b1846f3c9d0a5e2b7f6184c3d9e0a6b5c2f71843これは64文字の16進数文字列で、256ビットのランダム値を表現しています。生成した値をSECRET_KEYとして使用します。以下は設定例です。本来は直接記述せずに .env ファイルなどで管理します。
app.config["SECRET_KEY"] = "a7f9c2d41e8b63f0a5c9d2e7b1846f3c9d0a5e2b7f6184c3d9e0a6b5c2f71843"CSRFトークンとは、クロスサイトリクエストフォージェリ(CSRF)攻撃を防ぐためにサーバーが発行する、推測困難で一意なランダムな文字列です。
5. forms.pyとセキュリティの関係
forms.pyを導入する重要な理由の一つが、フォームに関するセキュリティ対策を統一しやすくなることです。
ただし、forms.pyというファイルを作るだけでセキュリティが向上するわけではありません。 Flask-WTFなどのライブラリを使用し、適切な検証を設定することが重要です。
| セキュリティ項目 | 目的 | 主な担当 |
|---|---|---|
| CSRF対策 | 第三者による意図しない操作を防ぐ | Flask-WTF |
| 入力値の検証 | 不適切な値の受付を防ぐ | forms.py |
| XSS対策 | 不正なスクリプトの実行を防ぐ | Jinja2・表示処理 |
| SQLインジェクション対策 | 不正なSQLの実行を防ぐ | DBアクセス処理 |
| 認証・認可 | 許可されたユーザーだけに操作させる | routes.pyなど |
CSRF対策
CSRF(クロスサイトリクエストフォージェリ)は、ログイン中のユーザーに意図しない操作を実行させる攻撃です。
例えば、図書館システムにログインしている職員が悪意のあるWebサイトを閲覧した際、本人の意図に反して書籍の削除や情報変更のリクエストが送信される可能性があります。
Flask-WTFでは、フォームにCSRFトークンを埋め込み、送信時にその有効性を検証できます。
{{ form.hidden_tag() }}
この記述により、CSRFトークンを含む隠しフィールドを出力できます。送信時にはFlask-WTFがトークンを検証し、不正なリクエストを拒否できます。
ただし、FlaskFormを使用しないPOST処理やJavaScriptから送信するリクエストには、別途CSRF保護が必要になる場合があります。
入力値の検証
フォームから送信されるデータは、必ずしも正しいとは限りません。
例えば、図書館システムでは次のような入力が考えられます。
- 書籍タイトルが未入力になっている
- ISBNに使用できない文字が入力されている
- 出版年に未来の不正な年数が入力されている
- 書籍タイトルに想定以上の長い文字列が入力されている
このようなデータをそのまま保存すると、データベースの整合性やアプリケーションの動作に影響する可能性があります。
forms.pyに検証ルールをまとめることで、サーバー側で入力内容を確認し、不適切なデータの登録を防ぎやすくなります。
ただし、フォームのバリデーションだけですべての攻撃を防げるわけではありません。
XSS対策
XSS(クロスサイトスクリプティング)は、Webページに不正なスクリプトを挿入し、閲覧者のブラウザで実行させる攻撃です。
例えば、書籍タイトルに不正なHTMLやJavaScriptが入力され、その内容を安全に処理せず表示すると、問題が発生する可能性があります。
Jinja2は通常のHTMLテンプレートで自動エスケープを行い、このリスクを軽減します。
ただし、safeフィルターの不適切な使用や、JavaScriptによるHTMLの直接挿入には注意が必要です。
SQLインジェクション対策
SQLインジェクションは、フォームの入力値を利用して、意図しないSQLを実行させる攻撃です。
例えば、図書館システムの書籍検索フォームで、入力されたタイトルをSQL文に直接連結すると危険です。
SQLインジェクション対策には、SQLのプレースホルダーやORMの適切な使用が必要です。
つまり、フォームの検証はforms.py、画面表示の安全性はJinja2、データベース操作の安全性はSQL実装側で確保するという役割分担が重要です。
6. Blueprintとの兼ね合い
Blueprintとforms.pyは、それぞれ異なる役割を持っています。
Blueprintはルーティングを機能ごとに管理する仕組みであり、forms.pyは入力項目や検証ルールを管理する仕組みです。
例えば図書館システムの機能が増えた場合、次のように機能単位で整理できます。
app/
├── __init__.py
├── books/
│   ├── __init__.py
│   ├── routes.py
│   └── forms.py
├── members/
│   ├── __init__.py
│   ├── routes.py
│   └── forms.py
├── loans/
│   ├── __init__.py
│   ├── routes.py
│   └── forms.py
└── templates/
    ├── books/
    │   └── create.html
    ├── members/
    │   └── register.html
    └── loans/
        └── checkout.html
この構成では、書籍管理、会員管理、貸出管理をそれぞれ独立して実装できます。
例えば、書籍登録フォームを修正する場合はbooks/forms.py、会員登録フォームを修正する場合はmembers/forms.pyを変更します。
また、各機能のBlueprintをcreate_app()で登録することで、アプリケーション全体の構造を整理できます。
注意点として、Blueprintそのものにフォームの検証機能があるわけではありません。BlueprintとFlask-WTFを組み合わせることによって、ルーティングと入力処理を機能単位で管理しやすくなるという関係です。
7. 初学者はどちらを採用すべきか
学習段階に応じて、次のように進めることをおすすめします。
| 学習段階 | 推奨する構成 |
|---|---|
| Flask・HTMLフォームの基礎 | forms.pyなし |
| POST・GETとrequest.formの理解 | forms.pyなし |
| バリデーション・セキュリティの学習 | forms.pyを導入 |
| 複数画面・複数機能の開発 | Blueprint + forms.py |
| 実践的なWebアプリケーション開発 | Blueprint + forms.py + DBモデル・サービス層 |
特に初学者の場合、最初からFlask-WTFを導入すると、request.formによる値の取得やGET・POSTの違いを理解しないまま、ライブラリの操作だけを覚えてしまう可能性があります。
そのため、最初にrequest.formを使った基本的なフォーム処理を学び、その後にforms.pyを導入することで、役割分担の必要性を理解しやすくなります。
まとめ(教材掲載用)
今回は、Flaskにおけるforms.pyの役割と、ルーティングやJinja2との関係について学習しました。
forms.pyを使用することで、フォームの入力項目やバリデーションを一元管理し、ルーティング処理との役割を分離できます。また、Flask-WTFを活用することで、CSRF対策などのセキュリティ機能も導入しやすくなります。
routes.pyはリクエストの受付や処理の制御、forms.pyは入力値の定義と検証、Jinja2はフォームの表示を担当します。さらにBlueprintを組み合わせることで、機能ごとにファイルを整理し、保守性や拡張性の高いアプリケーションを構築できます。
小規模なアプリケーションではforms.pyを使用せずに実装することも可能ですが、フォームや機能が増える場合は、役割を分離した構成が効果的です。